


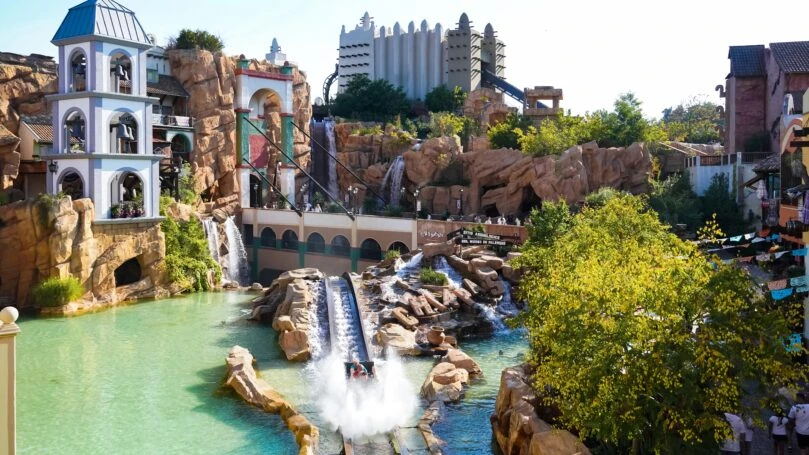
קריסת שירותי הדואר של חברת מיקרוסופט בסוף השבוע, השביתה לא רק עסקים ומקומות עבודה, אלא גם הביאה לסיכון פיזי חמור: 15 בני אדם בבריכה של אתר הנופש והספא של פארק השעשועים "פנטזיה-לנד" בעיר בריהל שבגרמניה, נפגעו כתוצאה מתקלת תשתית במלון "לינג באו" הפכה לאירוע חירום ביטחוני, לאחר שהודעת אזהרה קריטית שנשלחה בזמן אמת נבלעה בשרתי הדואר המושבתים.
האירוע החל בבריכת השחייה ומתחם הסאונה של המלון, כאשר מערכת המינון האוטומטית של חומרי החיטוי יצאה מכלל שליטה עקב כשל טכני. המשאבות המשיכו להזרים כמויות חריגות וקיצוניות של כלור אל תוך מי הבריכה, ריכוז גבוה בהרבה מהתקן המותר לרחצה. בתוך זמן קצר הובילה תגובת החומרים להתנדפות של גז כלור רעיל בחלל המקורה, אשר גרם לצריבות חמורות בעיניים, לקשיי נשימה ולתחושת מחנק בקרב האורחים ששהו במים.
באופן אירוני, מערך הבטיחות האלקטרוני של מתקן המים דווקא זיהה את הסכנה בזמן. חיישני הניטור הבחינו בחריגה החמורה ברמת החומציות ושיגרו באופן אוטומטי התראת חירום בדואר אלקטרוני לצוות התחזוקה של המלון כדי שיפסיקו את פעולת המשאבות ויפנו את הרוחצים. אלא שבדיוק באותן שעות שרתי אאוטלוק ו-Exchange Online קרסו ברחבי העולם: הודעת המייל מעולם לא נחתה בתיבת הדואר של העובדים, וצוות המלון המשיך בשגרתו ללא ידיעה על הסכנה המרחפת מעל האורחים.
רק לאחר שרוחצים החלו להימלט מהבריכה כשהם סובלים מפגיעות בדרכי הנשימה, הוזעקו למקום כוחות הצלה. כארבעים לוחמי אש ופרמדיקים פעלו באתר במשך כשעתיים, פינו את הנופשים וסגרו את המתחם. חמישה עשר אורחים נזקקו לטיפול רפואי, מתוכם פונו ארבעה לבית החולים ופצוע אחד אושפז להשגחה עקב פגיעה בדרגת חומרה בינונית. כוחות הכיבוי הורו על ריקון מוחלט של הבריכה והחלפת המים, והמתקן נפתח מחדש רק לאחר שנשלל כל זיהום באוויר.
בינתיים מיקרוסופט מצאה את הבאג
האירוע התרחש על רקע תקלת הענק ששיתקה את פעילותן של חברות וארגונים ברחבי העולם. בעדכון ראשוני שפרסמה הבוקר (שני) מיקרוסופט בנוגע לשיבושים, הבהירו מהנדסי החברה כי העומסים הכבדים נבעו משרתים שיצאו מכלל פעולה באופן פתאומי וזאת בשל באג תוכנה סמוי ברכיבי שער הרשת (Networking Gateway), שהוטמע בעדכון שקט עוד בחודש יולי, התעורר לחיים והפיל בזה אחר זה את שרתי החברה.
לפי הממצאים, שילוב קטלני של שלושה גורמים הצית את המפולת: תקלת קוד ישנה שגרמה לנעילת מעבדים דווקא במכונות חזקות מרובות ליבות; עומס תנועה שנוצר לאחר ששירות Teams נותב לאותו שער רשת כחלק מנוהל שרידות שגרתי; והשבתה מוקדמת של כ-14% מקיבולת השרתים עקב תקלה נפרדת. הניתוב האוטומטי, שנועד לייצר גיבוי, רק העמיס על שרתים פגועים נוספים – עד שבשיא המשבר למעלה מ-80% משרתי השער של מיקרוסופט בעולם חדלו להגיב לחלוטין.
ההתאוששות של שירותי הדואר התארכה שעות רבות עקב צוואר בקבוק חריף: בכל פעם שמהנדסי החברה החזירו שרת לפעילות, הוא הוצף מיד במיליוני שאילתות ממתינות וקרס מחדש. מכיוון שמקור התקלה היה קוד ישן שנפרס לפני חודשים, כפתורי הביטול המהירים לא פעלו, והחברה נאלצה להוריד אזורים שלמים, להסיר את הקוד הפגום ולהעלות את השרתים במדורג. השבתת התקשורת הממושכת הזו היא שהותירה מערכות אוטומטיות ואתרי נופש ללא צינור קבלת הודעות חיוני.
במקביל לפעולות התיקון, פושעי סייבר מיהרו לנצל את הכאוס שיצרה התקלה. מומחי אבטחת מידע מתריעים כי גורמים עוינים הפיצו הודעות פישינג המתחזות למיקרוסופט, המציעות למשתמשים לשחרר הודעות דואר שעוכבו בשרתים בטרם יימחקו. מדובר במלכודת מתוחכמת שנועדה לגנוב סיסמאות ופרטי התחברות מארגונים, תוך ניצול החרדה של מנהלים ועובדים שחששו לאבד אימיילים עסקיים דחופים במהלך שעות ההשבתה.
