


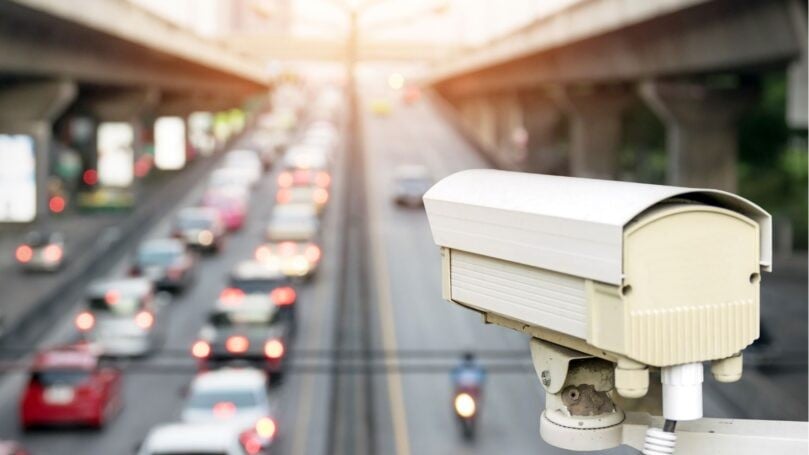
תקרית סייבר יוצאת דופן ממחישה את האיומים החדשים על מתקני תשתית אזרחיים: האקרים גנבו פיזית מצלמת מעקב לזיהוי לוחיות רישוי של חברת Flock Safety מעל כביש בארצות הברית, פירקו אותה במעבדה והצליחו לחלץ מתוכה כ-1.6 מיליון תמונות, מידע על עשרות אלפי כלי רכב ומפתח הצפנה שפתח נתונים נוספים.
אף שהחשיפה – שפורסמה במגזין WIRED – עוררה חששות כבדים מפני דליפת ענק, מומחה סייבר בכיר לשעבר בשירות החשאי האמריקני מבהיר כי מדובר באירוע מבודד של גישה פיזית למכשיר בודד, וכי תשתית הענן המרכזית של החברה מעולם לא נפרצה.
על פי התחקיר שפורסם ב-WIRED, התוקפים הורידו את המצלמה מעמוד תאורה, לקחו אותה לביתם וביצעו בה הנדסה לאחור. בבדיקת הזיכרון הפנימי של המכשיר גילו ההאקרים מקטעי אחסון מוצפנים ושאינם מוצפנים, ואיתרו מפתח הצפנה שאפשר לפתוח תיעוד של כ-21 ימי פעילות.
המאגר שחולץ כלל כ-1.6 מיליון תמונות של תנועת כלי רכב, נתונים של 50,200 כלי רכב שונים וכ-27,000 סרטוני וידאו קצרים. מצלמות אלה קולטות באופן שוטף כלי רכב חולפים, משדרות את המידע לענן מאובטח, ומאפשרות לגורמי אכיפת חוק מורשים לבצע חיפושים מוצלבים לאיתור חשודים.
ג'ייסון בראון, בכיר בחברת המודיעין iCOUNTER ששירת 25 שנה בשירות החשאי האמריקני בתחום פשעי הסייבר, הסביר בריאיון לרשת FOX Business כי יש לבצע הפרדה ברורה בין גישה לחומרה פיזית שנגנבה לבין פריצה למערכות הליבה.
לדבריו, משיכת הנתונים מהמצלמה הבודדת לא העניקה לתוקפים יכולת לחדור לשרתי הענן של החברה, ולכן לא התרחשה שום זליגת מידע רחבה מהמערכת הראשית. בראון הגדיר את המקרה כתקרית נקודתית, והוסיף כי בעיות עבר נקודתיות של בקרת גישה תוקנו, כאשר כיום כ-97% מסוכנויות אכיפת החוק המשתמשות במערכת מוגנות באימות רב-שלבי.
